Warum gerade Firmenwebsites im Mittelstand gehackt werden
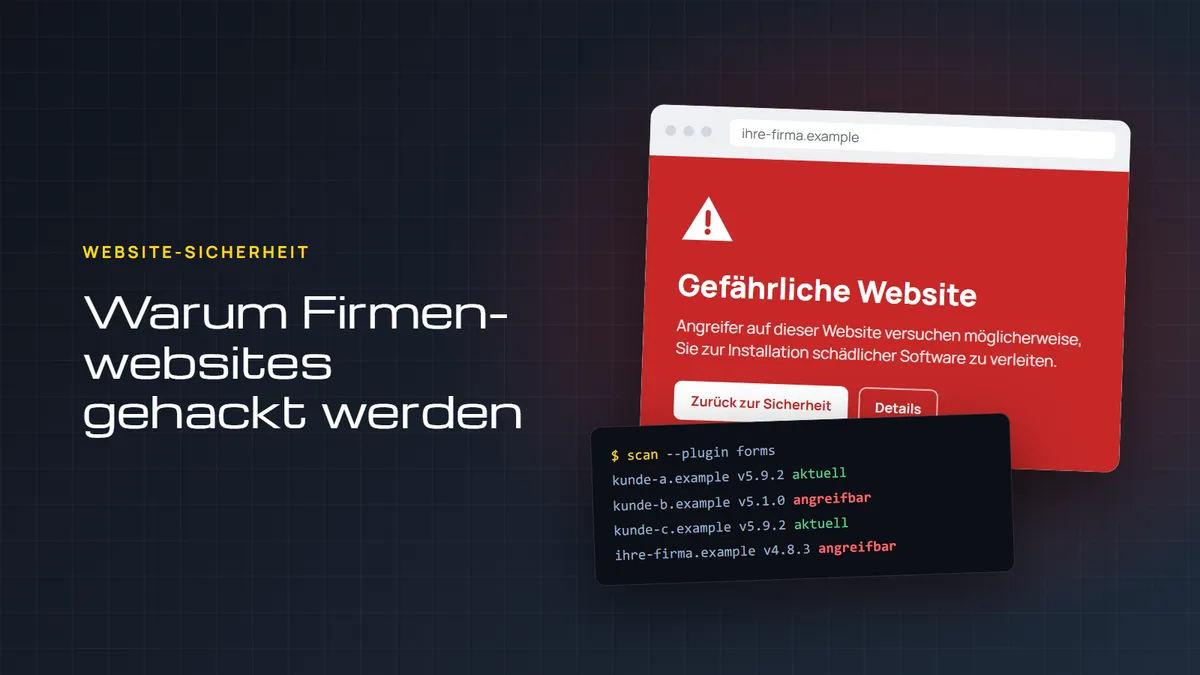
„Wer sollte uns denn hacken wollen?“ Diese Frage hören wir oft, meistens kurz nachdem es passiert ist. Die ehrliche Antwort: niemand. Kein Angreifer hat sich Ihre Firma ausgesucht. Ihre Website wurde gefunden, weil sie eine bestimmte Versionsnummer hatte.
Angriffe laufen automatisiert
Die meisten Angriffe auf Firmenwebsites sind keine Handarbeit. Programme durchsuchen rund um die Uhr das Netz nach Websites mit bekannten Schwachstellen: ein Formular-Plugin in einer alten Version, ein Theme mit einer bekannten Lücke, ein Administrator-Login mit dem Passwort aus dem letzten Datenleck. Trifft das Programm auf eine passende Seite, wird sie übernommen, ohne dass ein Mensch sie je angesehen hat.
Deshalb trifft es kleine und mittlere Unternehmen besonders oft. Nicht weil sie interessanter wären, sondern weil ihre Websites seltener gepflegt werden. Die Seite wurde vor ein paar Jahren gebaut, die Agentur von damals betreut sie nicht mehr, und Updates passieren, wenn jemand daran denkt.
Was Angreifer von Ihrer Website haben
Ihre Website ist für Angreifer kein Ziel, sondern ein Werkzeug. Sie hat einen guten Ruf bei Google, eine saubere Mail-Reputation und Besucher, die ihr vertrauen. Genau das wird genutzt:
- Spam-Seiten und Weiterleitungen, die vom guten Ruf Ihrer Domain bei Google profitieren
- Spam- und Phishing-Mails, die von Ihrem Server verschickt werden
- Schadsoftware, die an Ihre Besucher ausgeliefert wird
- Mitgelesene Daten aus Formularen und Bestellungen
Für Sie bedeutet das: Warnungen bei Google, gesperrte Mails, verlorene Anfragen und möglicherweise eine Meldepflicht nach DSGVO. Was in den ersten Stunden zu tun ist, haben wir auf einer eigenen Seite zusammengefasst: Website gehackt: was jetzt zu tun ist.
Was wirklich schützt
Sicherheits-Plugins, Firewalls und Scanner helfen, aber sie setzen am Symptom an. Die Ursache ist fast immer dieselbe: Software, die nicht aktuell ist. Bei WordPress sind das vor allem Plugins und Themes, bei TYPO3 und Joomla häufiger ganze Versionen, die keine Sicherheitsupdates mehr bekommen. Mehr dazu in Veraltete Plugins: das häufigste Einfallstor.
Es gibt zwei ehrliche Antworten darauf. Die erste ist verbindliche Wartung: Jemand ist zuständig, spielt Updates zeitnah ein, testet sie vorher und räumt regelmäßig auf. Die zweite ist, die Angriffsfläche zu entfernen. Die meisten Firmenwebsites brauchen kein CMS mit Datenbank und dutzenden Erweiterungen. Sie brauchen schnelle Seiten und eine einfache Möglichkeit, Texte zu ändern.
Für diesen zweiten Weg haben wir Phönix entwickelt: Die bestehende Website wird ohne CMS, Datenbank und Plugins neu aufgebaut, Inhalte und Adressen bleiben, gepflegt wird per Chat. Unangreifbar ist auch so eine Website nicht. Aber wo es keine Plugins gibt, gibt es auch keine veralteten Plugins.
Und wenn es schon passiert ist: Rufen Sie uns an. Wir helfen sofort, und danach reden wir in Ruhe darüber, wie es nicht wieder passiert.